Outil gratuit
YAML Kubernetes en diagramme
Collez vos manifestes Kubernetes ou la sortie de kubectl -o yaml et visualisez vos namespaces, Ingress, Services, Deployments et leurs liens sous forme de diagramme. Aucun compte n’est nécessaire pour essayer.
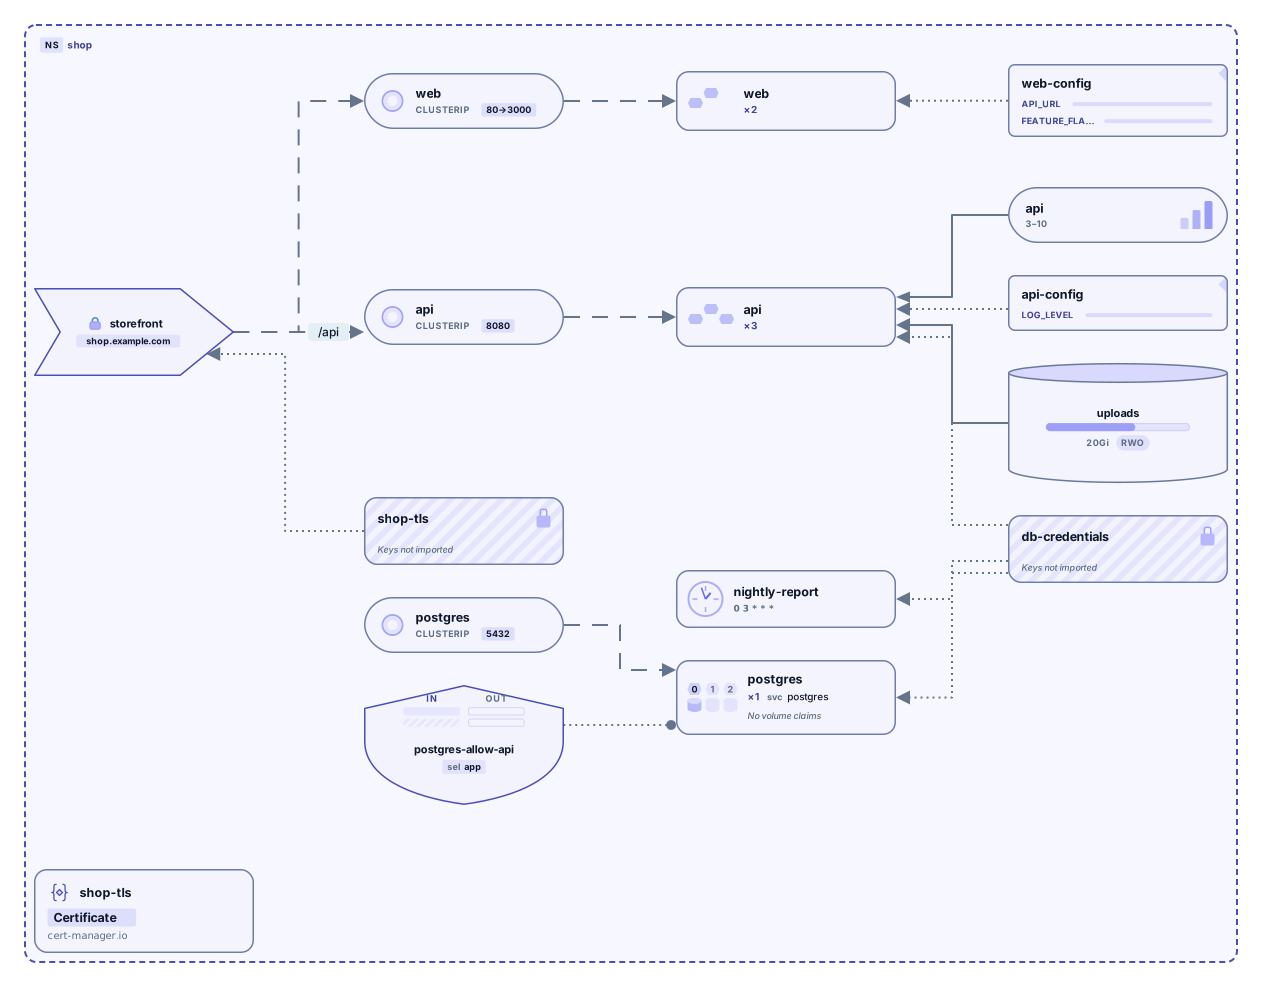
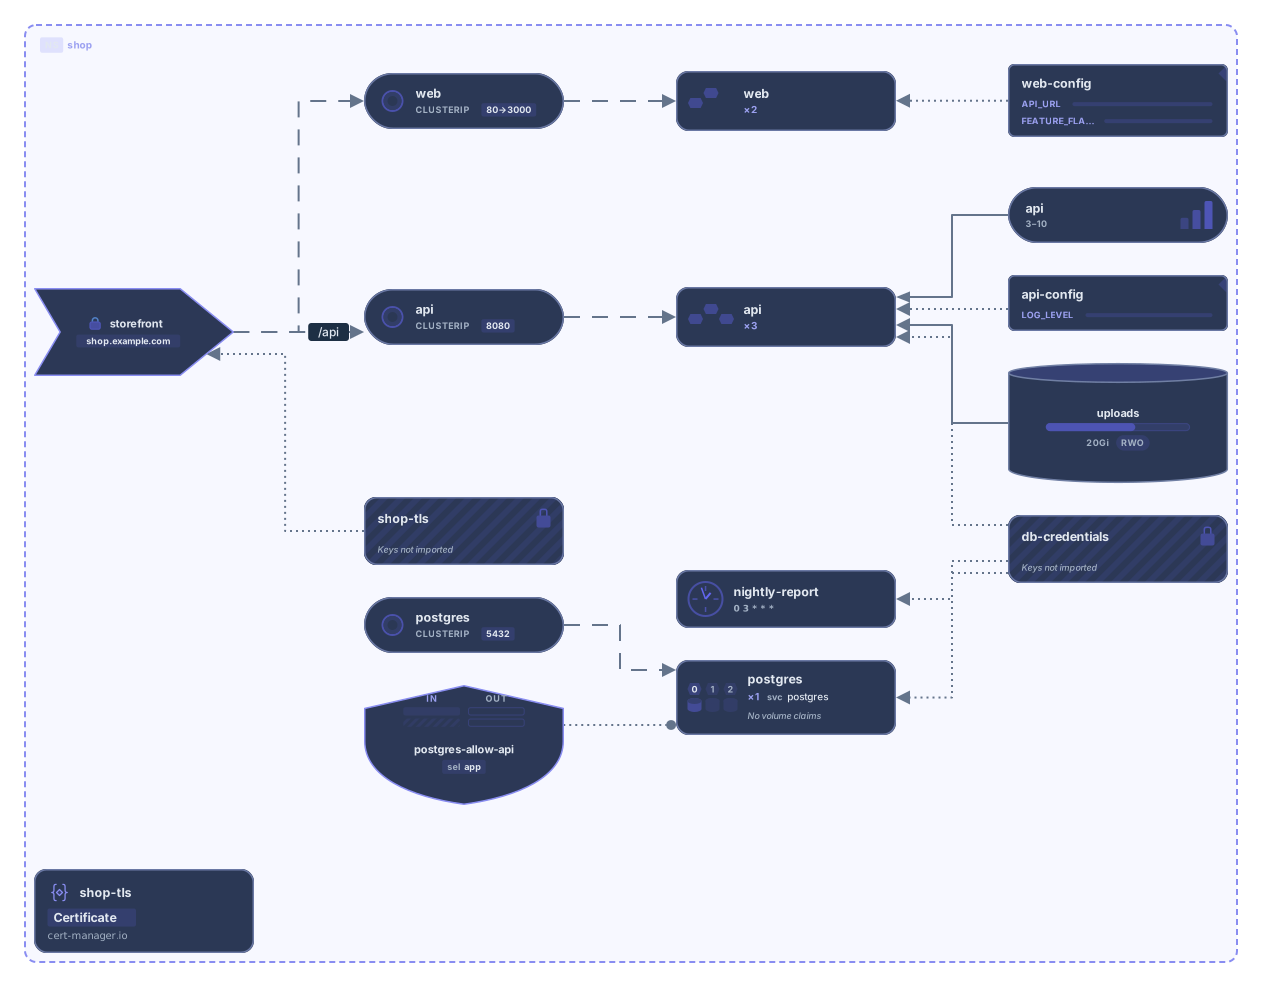
Exemple de résultat
Vous avez un docker-compose.yml ? Essayer l’outil Docker Compose
Comment ça marche
Collez ou déposez votre YAML
Des manifestes écrits à la main, la sortie de kubectl get -o yaml ou une sortie Helm rendue. Plusieurs ressources séparées par --- sont acceptées, tout comme kind: List.
Voyez le diagramme
Les namespaces deviennent des cadres. Ingress, Services, workloads, ConfigMaps, Secrets et volumes sont disposés et reliés comme le YAML les relie.
Ouvrez-le dans Archboard
Enregistrez-le comme nouveau diagramme pour le réorganiser, l’annoter, partager un lien ou l’exporter en SVG et PNG. Un compte Google ou GitHub suffit pour s’inscrire.
Types de ressources pris en charge
Ces 37 types de ressources sont dessinés avec leur propre nœud :
Workloads
- Pod
- Deployment
- StatefulSet
- DaemonSet
- ReplicaSet
- Job
- CronJob
- Node
Réseau
- Service
- Ingress
- IngressClass
- Gateway
- HTTPRoute
- GRPCRoute
- TCPRoute
- TLSRoute
- UDPRoute
- NetworkPolicy
Configuration et secrets
- ConfigMap
- Secret
Stockage et mise à l’échelle
- PersistentVolumeClaim
- PersistentVolume
- StorageClass
- HorizontalPodAutoscaler
- VerticalPodAutoscaler
Accès (RBAC)
- ServiceAccount
- Role
- ClusterRole
- RoleBinding
- ClusterRoleBinding
Politiques
- PodDisruptionBudget
- ResourceQuota
- LimitRange
- MutatingWebhookConfiguration
- ValidatingWebhookConfiguration
Extensions
- CustomResourceDefinition
Regroupement
- Namespace
Un Namespace est dessiné comme un cadre autour de tout ce qu’il contient.
Tout autre type (un Certificate cert-manager, un Rollout Argo, toute ressource personnalisée) est dessiné comme une carte « Ressource personnalisée » avec son type et son groupe d’API, dans son namespace. Seules les ressources que le cluster ou Helm crée automatiquement (Events, comptes de service par défaut, kube-root-ca.crt, enregistrements de release Helm) sont laissées de côté, et le résultat indique leur nombre.
Ce que le diagramme montre, et ce qu’il ne montre pas
Montre
- Les namespaces comme cadres, avec leurs ressources à l’intérieur
- Les règles Ingress reliées aux Services vers lesquels elles routent
- Les Services reliés aux workloads que ciblent leurs sélecteurs de labels
- Les ConfigMaps, Secrets et PersistentVolumeClaims reliés aux workloads qui les utilisent ou les montent
- Les HorizontalPodAutoscalers reliés à leur cible, et les NetworkPolicies aux workloads qu’elles sélectionnent
- Les ServiceAccounts reliés aux workloads qui s’exécutent sous leur identité, et les RoleBindings à leurs Roles et ServiceAccounts
- Les Gateways de la Gateway API reliés à leurs routes, et les routes à leurs Services backend
- Les CustomResourceDefinitions reliées aux ressources personnalisées qu’elles définissent
Ne montre pas
- Quels services s’appellent entre eux à l’exécution : le YAML décrit comment les ressources sont reliées, pas le trafic réel
- Les données des Secrets et les valeurs des variables d’environnement (seuls les noms sont lus)
- L’état en direct du cluster, comme le statut, les événements ou la consommation de ressources
- La sortie tableau de kubectl get (lancez plutôt la commande avec -o yaml)
Questions
Puis-je coller la sortie de kubectl ?
Oui, au format YAML : lancez kubectl get avec -o yaml (par exemple kubectl get deploy,svc,ingress -n shop -o yaml) et collez le résultat. Les champs ajoutés par Kubernetes, comme status, uid et les horodatages, sont ignorés. La sortie tableau par défaut n’est pas prise en charge.
Est-ce que ça marche avec les charts Helm ?
Rendez d’abord le chart avec helm template, puis collez la sortie. Les templates non rendus qui contiennent encore des espaces réservés Go template ne peuvent pas être lus comme du YAML.
Que se passe-t-il quand j’ouvre le diagramme dans Archboard ?
Le diagramme affiché (formes, noms et liens) est enregistré comme nouveau diagramme dans votre espace de travail : vous pouvez le réorganiser, ajouter des notes, le partager ou l’exporter. C’est un point de départ : les modifications ultérieures de votre YAML ne mettent pas le diagramme à jour.
L’outil est-il gratuit ?
Oui. Coller du YAML et voir le diagramme ne demande aucun compte. Pour l’ouvrir dans Archboard, un compte gratuit suffit.
Ouvrez un canevas en une minute
Connectez-vous avec Google ou GitHub. Gratuit pour un siège. Passez à un forfait supérieur quand l'équipe vous rejoint.