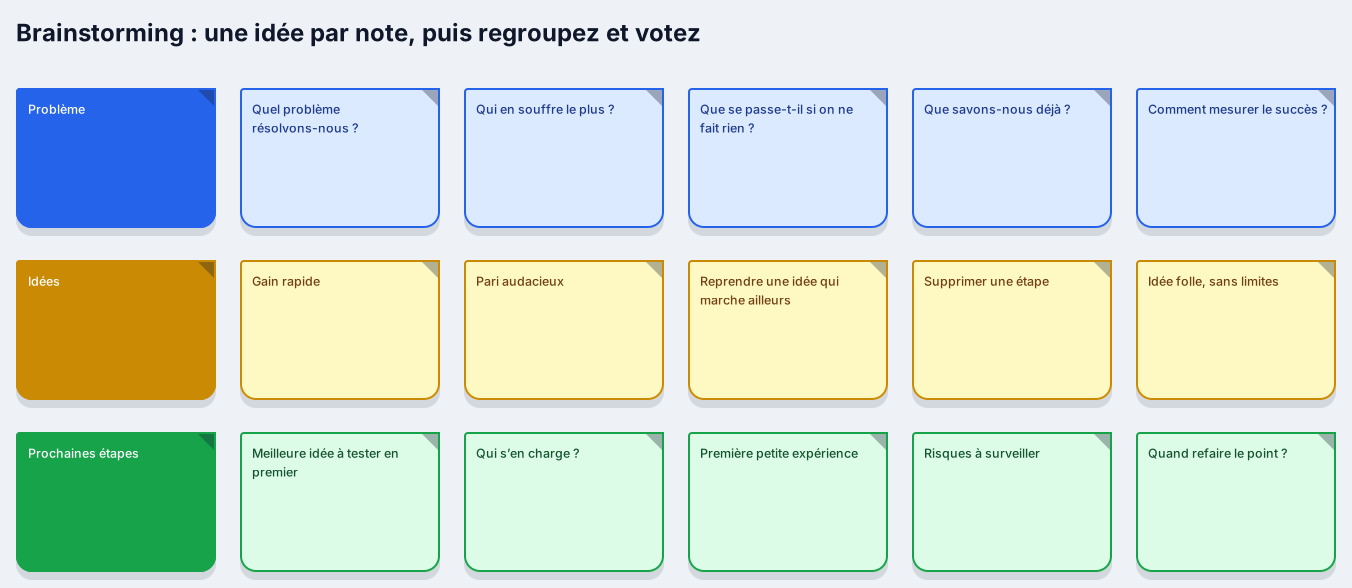
Tableau de brainstorming
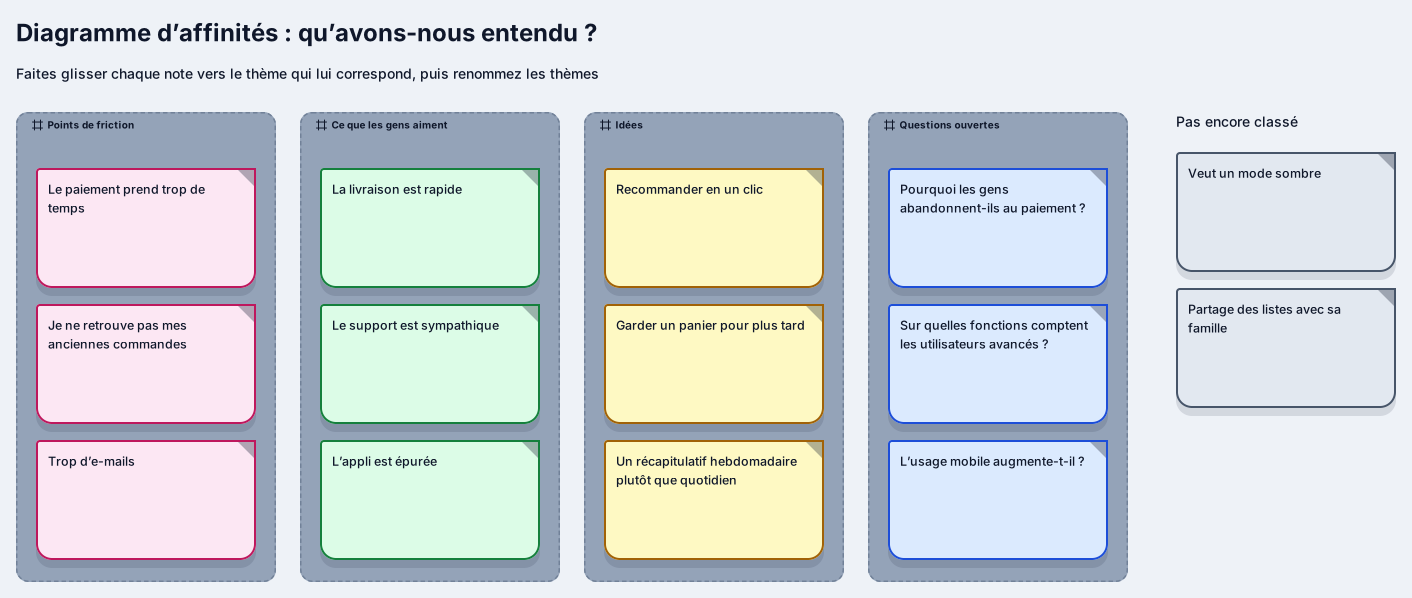
Notes adhésives pour le problème, les idées et les prochaines étapes
19 nœuds
- Base
Technique
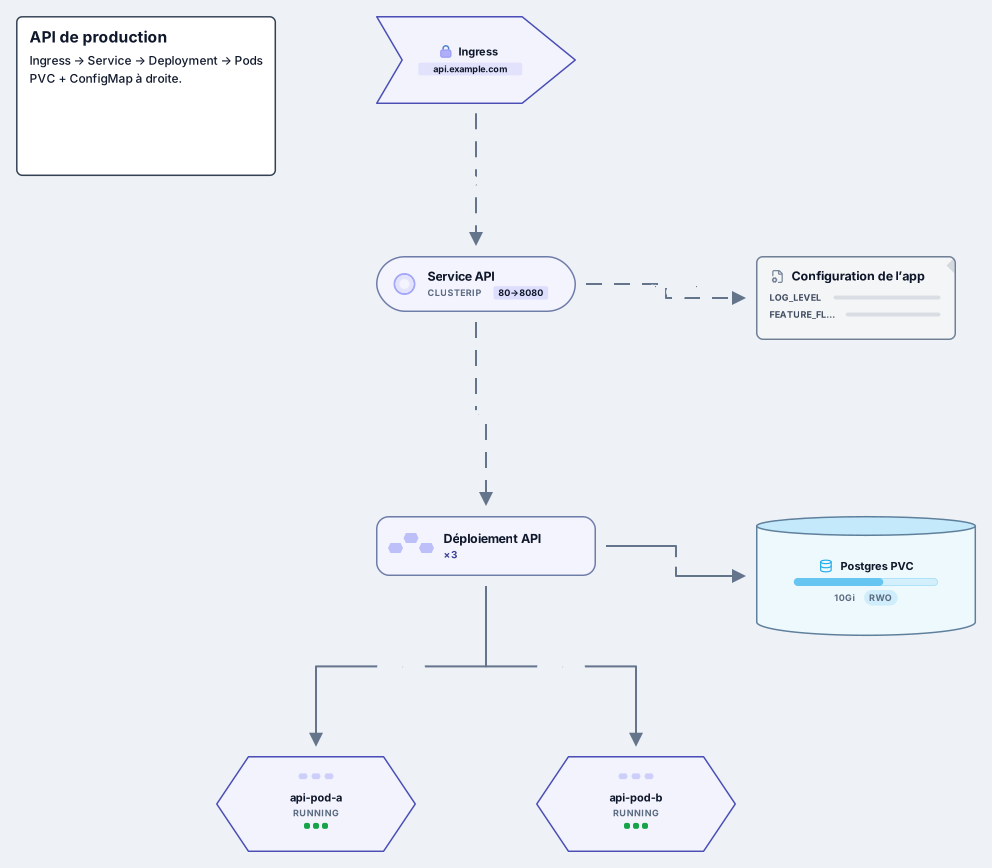
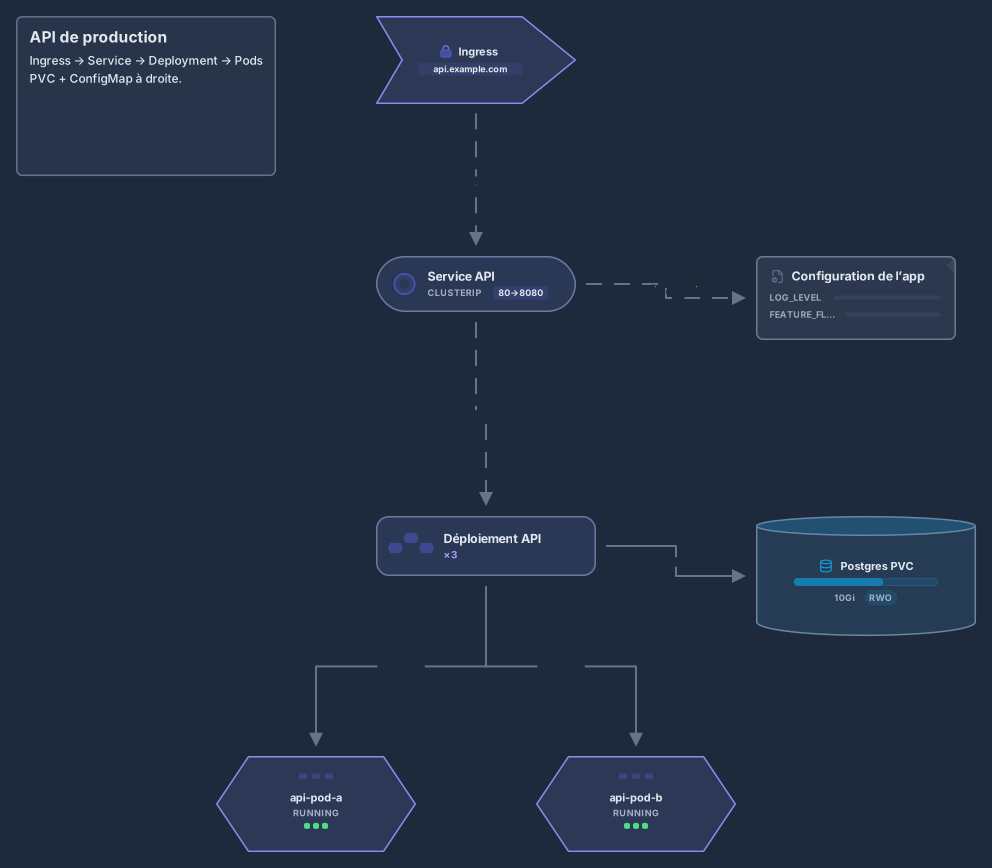
Ingress, service, deployment, pods, stockage et configuration
Fonctionne avec l’offre Free : 15 nœuds de diagramme + 150 notes, textes, autocollants et sujets de carte mentale par diagramme.
Ce modèle est une architecture Kubernetes minimale pour une API en production : un Ingress achemine le trafic vers un Service, le Service expose un Deployment, le Deployment exécute deux Pods, et les Pods stockent leurs données dans un PersistentVolumeClaim et lisent leurs paramètres dans une ConfigMap.
Chaque élément est un vrai nœud Kubernetes du pack Kubernetes, et non une boîte générique avec une icône, et chaque lien est nommé selon son rôle : « route vers », « expose », « exécute », « stocke dans », « config depuis ». Servez-vous-en comme point de départ pour votre propre schéma de cluster, ajoutez des namespaces, des secrets ou des autoscalers, et gardez l’image à côté des manifestes qu’elle décrit.
Renommez le Service, le Deployment et la ConfigMap selon votre charge de travail.
Ajoutez depuis le pack Kubernetes les réplicas, namespaces, secrets et autres ressources réellement utilisés par votre service.
Gardez des libellés de liens exacts pour que le diagramme se lise comme le flux des requêtes et des données.
Partagez un lien avec l’équipe ou exportez en SVG ou PNG pour la documentation, et enregistrez une version à chaque évolution de l’architecture.
Oui. Collez vos manifestes ou la sortie de kubectl get -o yaml dans l’outil gratuit YAML Kubernetes en diagramme, ou utilisez Importer du YAML dans l’éditeur. Les namespaces deviennent des cadres ; Ingress, Services, charges de travail, ConfigMaps et volumes sont dessinés comme des nœuds Kubernetes reliés comme dans le YAML, prêts à être modifiés. Les fichiers Docker Compose s’importent de la même façon.
Le pack Kubernetes compte 33 types de ressources : namespaces, nodes, pods, deployments, statefulsets, daemonsets, replicasets, jobs, cronjobs, services, ingresses, ingress classes, gateways et routes de la Gateway API, network policies, config maps, secrets, persistent volumes et claims, storage classes, service accounts, roles, cluster roles et leurs bindings, autoscalers horizontaux et verticaux de pods, pod disruption budgets, resource quotas, limit ranges, webhooks, custom resource definitions et custom resources.
Oui. Les packs cloud, C4, réseau et les autres fonctionnent sur le même canevas : vous pouvez montrer le cluster dans sa région cloud ou à côté du conteneur C4 qu’il met en œuvre.
Notes adhésives pour le problème, les idées et les prochaines étapes
19 nœuds
Cas d’usage associé
Diagrammes d'architecture KubernetesConnectez-vous avec Google ou GitHub. Gratuit pour un siège. Passez à un forfait supérieur quand l'équipe vous rejoint.