Kostenloses Tool
VPC-Subnetzplaner für AWS, Azure und Google Cloud
Wählen Sie AWS, Azure oder Google Cloud, geben Sie den VPC-Adressraum ein und legen Sie Ebenen und Availability Zones fest. Der Planer teilt den Raum in öffentliche, Daten- und private Subnetze, wendet die Reservierungsregel dieser Cloud an, markiert Überschneidungen und schreibt Terraform-Code zum Kopieren. Zeichnen Sie den Plan als Diagramm oder öffnen Sie ihn in Archboard.
Keine Probleme: Jedes Subnetz passt in die VPC und keines überschneidet sich.
| Name | Schicht | Zone | CIDR | Größe | Nutzbar in AWS | Aktionen |
|---|---|---|---|---|---|---|
| Öffentlich | us-east-1a | 4.091 | ||||
| Öffentlich | us-east-1b | 4.091 | ||||
| Öffentlich | us-east-1c | 4.091 | ||||
| Privat | us-east-1a | 4.091 | ||||
| Privat | us-east-1b | 4.091 | ||||
| Privat | us-east-1c | 4.091 | ||||
| Daten | us-east-1a | 4.091 | ||||
| Daten | us-east-1b | 4.091 | ||||
| Daten | us-east-1c | 4.091 |
Freie Bereiche in der VPC
- 10.0.144.0 bis 10.0.255.255 (28.672 Adressen)
Ressourcenblöcke: 10. Zonennamen folgen dem Muster Region plus Buchstabe; manche Regionen nutzen andere Buchstaben, prüfen Sie sie in Ihrem Konto.
Terraform
provider "aws" {
  region = "us-east-1"
}

resource "aws_vpc" "app_vpc" {
  cidr_block           = "10.0.0.0/16"
  enable_dns_hostnames = true

  tags = {
    Name = "app-vpc"
  }
}

resource "aws_subnet" "public_a" {
  vpc_id                  = aws_vpc.app_vpc.id
  cidr_block              = "10.0.0.0/20"
  availability_zone       = "us-east-1a"
  map_public_ip_on_launch = true

  tags = {
    Name = "public-a"
    Tier = "public"
  }
}

resource "aws_subnet" "public_b" {
  vpc_id                  = aws_vpc.app_vpc.id
  cidr_block              = "10.0.16.0/20"
  availability_zone       = "us-east-1b"
  map_public_ip_on_launch = true

  tags = {
    Name = "public-b"
    Tier = "public"
  }
}

resource "aws_subnet" "public_c" {
  vpc_id                  = aws_vpc.app_vpc.id
  cidr_block              = "10.0.32.0/20"
  availability_zone       = "us-east-1c"
  map_public_ip_on_launch = true

  tags = {
    Name = "public-c"
    Tier = "public"
  }
}

resource "aws_subnet" "private_a" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.48.0/20"
  availability_zone = "us-east-1a"

  tags = {
    Name = "private-a"
    Tier = "private"
  }
}

resource "aws_subnet" "private_b" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.64.0/20"
  availability_zone = "us-east-1b"

  tags = {
    Name = "private-b"
    Tier = "private"
  }
}

resource "aws_subnet" "private_c" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.80.0/20"
  availability_zone = "us-east-1c"

  tags = {
    Name = "private-c"
    Tier = "private"
  }
}

resource "aws_subnet" "data_a" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.96.0/20"
  availability_zone = "us-east-1a"

  tags = {
    Name = "data-a"
    Tier = "data"
  }
}

resource "aws_subnet" "data_b" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.112.0/20"
  availability_zone = "us-east-1b"

  tags = {
    Name = "data-b"
    Tier = "data"
  }
}

resource "aws_subnet" "data_c" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.128.0/20"
  availability_zone = "us-east-1c"

  tags = {
    Name = "data-c"
    Tier = "data"
  }
}
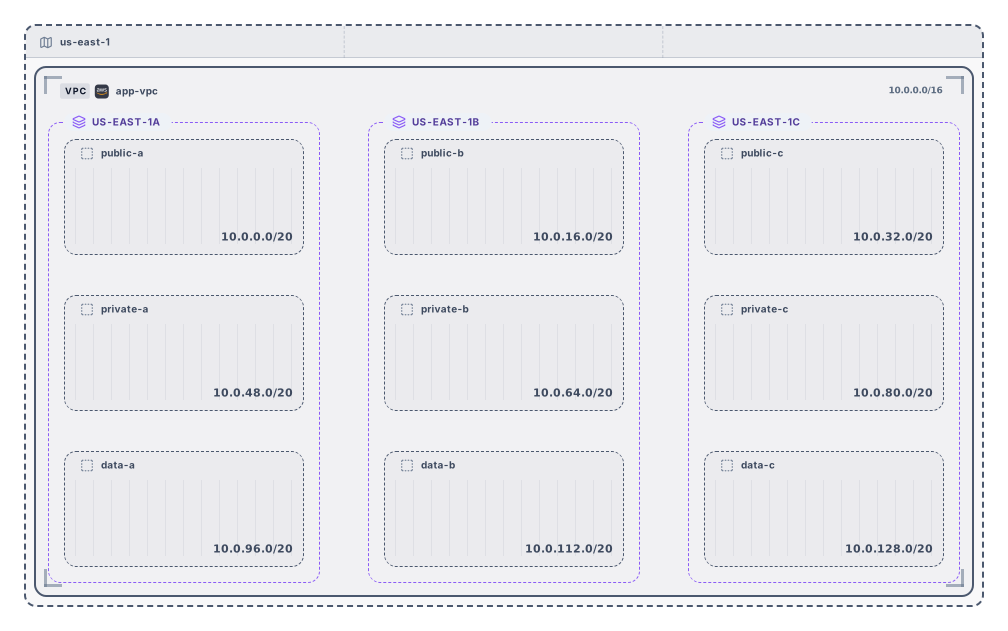
Diagrammvorschau
Beispielausgabe
So funktioniert es
Cloud und Adressraum wählen
Wählen Sie AWS, Azure oder Google Cloud, geben Sie den VPC-Block ein, zum Beispiel 10.0.0.0/16, und wählen Sie die Ebenen. Bei AWS legen Sie zusätzlich die Zahl der Availability Zones fest.
Den vorgeschlagenen Plan anpassen
Benennen Sie Subnetze um, ändern Sie Größe oder CIDR, entfernen Sie Zeilen oder fügen Sie neue hinzu. Probleme werden in der Zeile und in der Zusammenfassung markiert.
Terraform kopieren oder Diagramm öffnen
Kopieren Sie den Code oder laden Sie ihn als main.tf herunter, laden Sie das Diagramm als SVG oder PNG herunter oder öffnen Sie es in Archboard, um weiterzuarbeiten. Die Registrierung geht mit einem Google- oder GitHub-Konto.
Was der VPC-Subnetzplaner liefert
- Ein vorgeschlagenes Layout, das den Adressraum in gleich große Blöcke teilt, einen je Ebene und Zone, mit Namen wie public-a oder data-c, die Ebene und Zonenbuchstaben zeigen.
- Nutzbare Hosts jedes Subnetzes nach der Regel der gewählten Cloud: AWS und Azure behalten 5 Adressen je Subnetz, Google Cloud behält 4.
- Überlappende Subnetze, Subnetze außerhalb der VPC, doppelte Namen und Größen, die die Cloud nicht akzeptiert, markiert in der Zeile und gezählt in einer Zusammenfassung über der Tabelle.
- Die freien Bereiche, die in der VPC bleiben, sobald jedes Subnetz platziert ist, mit ihrer Größe, damit Sie wissen, wo ein neues Subnetz hinpasst.
- Terraform für den Plan: aws_vpc und aws_subnet mit Zonen und Ebenen-Tags, azurerm_virtual_network und azurerm_subnet oder google_compute_network und google_compute_subnetwork.
- Ein Diagramm des Plans mit Region, VPC und bei AWS einem Rahmen je Availability Zone mit ihren Subnetzen. Laden Sie es als SVG oder PNG mit Archboard-Wasserzeichen herunter.
Wie sich AWS, Azure und Google Cloud unterscheiden
AWS reserviert die ersten vier und die letzte Adresse jedes Subnetzes und akzeptiert Subnetze von /16 bis /28. Azure reserviert ebenfalls fünf Adressen und akzeptiert Subnetze bis /29; sein Plan hat keine Zonen, weil ein VNet-Subnetz die ganze Region umfasst. Google Cloud reserviert vier Adressen und akzeptiert Subnetze bis /29, und sein Netzwerk hat keinen eigenen Bereich: Jedes Subnetz trägt seinen Bereich in der Region.
Namen der Availability Zones bei AWS
Zonen heißen nach der Region und einem Buchstaben, us-east-1a, us-east-1b und so weiter, bis zu sechs Zonen. Nicht jede Region hat sechs Zonen, manche überspringen Buchstaben, und jedes Konto kann Buchstaben anderen physischen Zonen zuordnen. Prüfen Sie die Zonennamen in Ihrem Konto daher, bevor Sie den Terraform-Code anwenden.
Was der VPC-Planer weglässt
- IPv6-Subnetze. Der Planer arbeitet mit IPv4-Adressräumen; IPv6-Blöcke beschreibt der Rechner.
- Routing-Tabellen, Internet- und NAT-Gateways, Netzwerk-Sicherheitsgruppen und Firewall-Regeln. Der Terraform-Code umfasst nur das Netzwerk und seine Subnetze.
- Peering, Transit Gateways oder mehrere VPCs auf einmal. Jeder Plan ist genau eine VPC, ein VNet oder ein Netzwerk.
- Ein bestehendes Netzwerk aus Ihrem Konto lesen. Um eine VPC zu zeichnen, die Sie bereits betreiben, fügen Sie stattdessen deren Terraform in das Tool Terraform zu Diagramm ein.
Fragen zur VPC-Subnetzplanung
Wie groß sollte der VPC-Adressraum sein?
Lassen Sie Platz zum Wachsen. Ein /16 bietet 65.536 Adressen und ist bei AWS eine übliche Wahl, wo der VPC-Block /16 bis /28 groß sein kann. Wählen Sie einen Bereich, der sich nicht mit Ihren anderen VPCs oder Ihrem Büronetz überschneidet, damit Peering oder ein VPN später funktionieren.
Warum macht der Planer alle Subnetze gleich groß?
Gleich große Blöcke halten das Layout lesbar und lassen in jeder Zone gleich viel Platz. Danach ändern Sie die Größe jeder beliebigen Zeile: Die Zusammenfassung markiert eine Überschneidung, die die neue Größe verursacht, und die Liste der freien Bereiche zeigt den verbleibenden Platz.
Kann ich den Terraform-Code unverändert anwenden?
Betrachten Sie ihn als Ausgangspunkt. Er deklariert den Provider, das Netzwerk und jedes Subnetz mit seinem CIDR und bei AWS mit Zone und Ebenen-Tag; bei Azure liest er die Ressourcengruppe aus einer Variablen. Ergänzen Sie Routing-Tabellen, Gateways und Firewall-Regeln, prüfen Sie die Zonennamen und führen Sie vor dem Anwenden terraform plan aus.
Was passiert, wenn ich den Plan in Archboard öffne?
Auf dieser Seite wird nichts gespeichert. Wenn Sie „In Archboard öffnen“ wählen, wird das angezeigte Diagramm mit Region, VPC, Zonen und Subnetzen als neues Diagramm in Ihrem Workspace gespeichert. Dort können Sie es umordnen, kommentieren, teilen oder exportieren. Es ist ein Ausgangspunkt: Spätere Änderungen auf dieser Seite aktualisieren es nicht.
Ist der VPC-Subnetzplaner kostenlos?
Ja. Planen, Prüfen und das Kopieren des Terraform-Codes brauchen kein Konto, ebenso wenig der Download des Diagramms als SVG oder PNG. Um den Plan in Archboard zu öffnen, brauchen Sie ein kostenloses Konto.
In einer Minute ein Canvas öffnen
Melden Sie sich mit Google oder GitHub an. Kostenlos für einen Sitzplatz. Upgraden Sie, wenn das Team dazukommt.