免费工具
适用于 AWS、Azure 和 Google Cloud 的 VPC 子网规划器
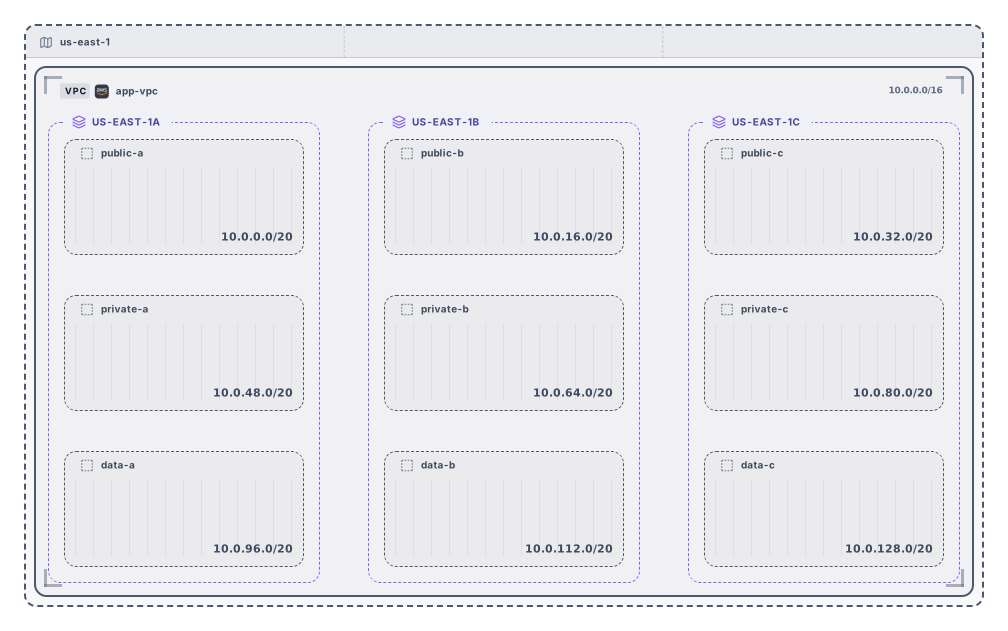
选择 AWS、Azure 或 Google Cloud,输入 VPC 地址空间,再选择层级和可用区。规划器会把地址空间划分为公有、数据和私有子网,应用该云的预留地址规则,标出重叠,并写出可以复制的 Terraform。你可以把规划画成图,或在 Archboard 中打开。
没有问题:所有子网都在 VPC 内,且互不重叠。
| 名称 | 层级 | 可用区 | CIDR | 大小 | AWS 中可用 | 操作 |
|---|---|---|---|---|---|---|
| 公有 | us-east-1a | 4,091 | ||||
| 公有 | us-east-1b | 4,091 | ||||
| 公有 | us-east-1c | 4,091 | ||||
| 私有 | us-east-1a | 4,091 | ||||
| 私有 | us-east-1b | 4,091 | ||||
| 私有 | us-east-1c | 4,091 | ||||
| 数据 | us-east-1a | 4,091 | ||||
| 数据 | us-east-1b | 4,091 | ||||
| 数据 | us-east-1c | 4,091 |
VPC 中的空闲范围
- 10.0.144.0 至 10.0.255.255(28,672 个地址)
资源块:10 个。 可用区名称由区域名加字母组成;部分区域使用的字母不同,请在你的账户中确认。
Terraform
provider "aws" {
  region = "us-east-1"
}

resource "aws_vpc" "app_vpc" {
  cidr_block           = "10.0.0.0/16"
  enable_dns_hostnames = true

  tags = {
    Name = "app-vpc"
  }
}

resource "aws_subnet" "public_a" {
  vpc_id                  = aws_vpc.app_vpc.id
  cidr_block              = "10.0.0.0/20"
  availability_zone       = "us-east-1a"
  map_public_ip_on_launch = true

  tags = {
    Name = "public-a"
    Tier = "public"
  }
}

resource "aws_subnet" "public_b" {
  vpc_id                  = aws_vpc.app_vpc.id
  cidr_block              = "10.0.16.0/20"
  availability_zone       = "us-east-1b"
  map_public_ip_on_launch = true

  tags = {
    Name = "public-b"
    Tier = "public"
  }
}

resource "aws_subnet" "public_c" {
  vpc_id                  = aws_vpc.app_vpc.id
  cidr_block              = "10.0.32.0/20"
  availability_zone       = "us-east-1c"
  map_public_ip_on_launch = true

  tags = {
    Name = "public-c"
    Tier = "public"
  }
}

resource "aws_subnet" "private_a" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.48.0/20"
  availability_zone = "us-east-1a"

  tags = {
    Name = "private-a"
    Tier = "private"
  }
}

resource "aws_subnet" "private_b" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.64.0/20"
  availability_zone = "us-east-1b"

  tags = {
    Name = "private-b"
    Tier = "private"
  }
}

resource "aws_subnet" "private_c" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.80.0/20"
  availability_zone = "us-east-1c"

  tags = {
    Name = "private-c"
    Tier = "private"
  }
}

resource "aws_subnet" "data_a" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.96.0/20"
  availability_zone = "us-east-1a"

  tags = {
    Name = "data-a"
    Tier = "data"
  }
}

resource "aws_subnet" "data_b" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.112.0/20"
  availability_zone = "us-east-1b"

  tags = {
    Name = "data-b"
    Tier = "data"
  }
}

resource "aws_subnet" "data_c" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.128.0/20"
  availability_zone = "us-east-1c"

  tags = {
    Name = "data-c"
    Tier = "data"
  }
}
图表预览
示例输出
使用方法
选择云和地址空间
选择 AWS、Azure 或 Google Cloud,输入 VPC 地址块,例如 10.0.0.0/16,并选择层级。在 AWS 上还要选择使用几个可用区。
调整建议的规划
重命名子网,修改其大小或 CIDR,删除行或添加新行。问题会标在行上和摘要中。
复制 Terraform 或打开图
复制代码或下载为 main.tf,把图下载为 SVG 或 PNG,或在 Archboard 中打开继续工作。注册只需 Google 或 GitHub 账号。
VPC 子网规划器能给你什么
- 建议的布局:把地址空间按每个可用区的每个层级划分为大小相同的地址块,名称如 public-a 或 data-c,可以看出层级和可用区字母。
- 按所选云的规则计算每个子网的可用主机数:AWS 和 Azure 每个子网留出 5 个地址,Google Cloud 留出 4 个。
- 重叠的子网、超出 VPC 的子网、重复的名称以及该云不接受的大小,都会标在行上,并在表格上方的摘要中计数。
- 所有子网放置完后 VPC 中剩余的空闲范围及其大小,让你知道新子网可以放在哪里。
- 规划的 Terraform:带可用区和层级标签的 aws_vpc 和 aws_subnet、azurerm_virtual_network 和 azurerm_subnet,或 google_compute_network 和 google_compute_subnetwork。
- 规划图,包含区域、VPC,在 AWS 上还有每个可用区一个框,框内是其子网。可下载为带 Archboard 水印的 SVG 或 PNG。
AWS、Azure 和 Google Cloud 的区别
AWS 预留每个子网的前四个地址和最后一个地址,接受 /16 到 /28 的子网。Azure 同样预留五个地址,接受最大到 /29 的子网;它的规划没有可用区,因为 VNet 子网覆盖整个区域。Google Cloud 预留四个地址,接受最大到 /29 的子网,其网络本身没有地址范围:每个子网在区域内拥有自己的范围。
AWS 上的可用区名称
可用区名称由区域名加一个字母组成,例如 us-east-1a、us-east-1b,以此类推,最多六个。并非每个区域都有六个可用区,有些区域会跳过字母,而且每个账号可能把字母映射到不同的物理可用区,因此在应用 Terraform 代码之前,请先在账号中核对可用区名称。
VPC 规划器不包括的内容
- IPv6 子网。规划器处理 IPv4 地址空间;IPv6 地址块可在计算器中查看。
- 路由表、互联网网关和 NAT 网关、网络安全组以及防火墙规则。Terraform 只包含网络及其子网。
- 对等连接、Transit Gateway 或同时规划多个 VPC。每个规划只对应一个 VPC、VNet 或网络。
- 读取账号中已有的网络。要绘制已在运行的 VPC,请把它的 Terraform 粘贴到 Terraform 转图工具中。
关于 VPC 子网规划的问题
VPC 地址空间应该多大?
要留出增长空间。/16 提供 65,536 个地址,是 AWS 上的常见选择,AWS 的 VPC 地址块可以是 /16 到 /28。请选择不与其他 VPC 或办公室网络重叠的范围,以便日后使用对等连接或 VPN。
为什么规划器让所有子网大小相同?
大小相同的地址块让布局清晰易读,并在每个可用区留出同样的空间。之后可以修改任意一行的大小:新大小造成的重叠会显示在摘要中,空闲范围列表会显示剩余空间。
可以直接应用这段 Terraform 代码吗?
请把它当作起点。它声明提供方、网络以及每个子网及其 CIDR,在 AWS 上还包括可用区和层级标签;在 Azure 上从变量读取资源组。加上你的路由表、网关和防火墙规则,核对可用区名称,然后在应用前运行 terraform plan。
在 Archboard 中打开规划会怎样?
此页面不会保存任何内容。选择“在 Archboard 中打开”后,你看到的图(包括区域、VPC、可用区和子网)会作为新图保存到你的工作区,你可以在那里重新排列、添加批注、分享或导出。它只是一个起点:之后在此页面上的修改不会更新它。
VPC 子网规划器免费吗?
免费。规划、检查和复制 Terraform 都无需账号,把图下载为 SVG 或 PNG 也无需账号。在 Archboard 中打开规划需要一个免费账号。