無料ツール
AWS・Azure・Google Cloud 対応の VPC サブネットプランナー
AWS、Azure、Google Cloud から選び、VPC のアドレス空間を入力して、ティアとアベイラビリティーゾーンを決めます。プランナーはアドレス空間をパブリック、データ、プライベートのサブネットに分け、そのクラウドの予約アドレスのルールを当てはめ、重なりを示し、コピーできる Terraform を書き出します。プランを図にするか、Archboard で開けます。
問題はありません。すべてのサブネットが VPC に収まり、重なりもありません。
| 名前 | 階層 | ゾーン | CIDR | サイズ | AWS で使用可能 | 操作 |
|---|---|---|---|---|---|---|
| パブリック | us-east-1a | 4,091 | ||||
| パブリック | us-east-1b | 4,091 | ||||
| パブリック | us-east-1c | 4,091 | ||||
| プライベート | us-east-1a | 4,091 | ||||
| プライベート | us-east-1b | 4,091 | ||||
| プライベート | us-east-1c | 4,091 | ||||
| データ | us-east-1a | 4,091 | ||||
| データ | us-east-1b | 4,091 | ||||
| データ | us-east-1c | 4,091 |
VPC 内の空き範囲
- 10.0.144.0〜10.0.255.255(28,672 アドレス)
リソースブロック: 10 個。 ゾーン名はリージョン名と英字の組み合わせです。リージョンによって英字が異なるため、アカウントで確認してください。
Terraform
provider "aws" {
  region = "us-east-1"
}

resource "aws_vpc" "app_vpc" {
  cidr_block           = "10.0.0.0/16"
  enable_dns_hostnames = true

  tags = {
    Name = "app-vpc"
  }
}

resource "aws_subnet" "public_a" {
  vpc_id                  = aws_vpc.app_vpc.id
  cidr_block              = "10.0.0.0/20"
  availability_zone       = "us-east-1a"
  map_public_ip_on_launch = true

  tags = {
    Name = "public-a"
    Tier = "public"
  }
}

resource "aws_subnet" "public_b" {
  vpc_id                  = aws_vpc.app_vpc.id
  cidr_block              = "10.0.16.0/20"
  availability_zone       = "us-east-1b"
  map_public_ip_on_launch = true

  tags = {
    Name = "public-b"
    Tier = "public"
  }
}

resource "aws_subnet" "public_c" {
  vpc_id                  = aws_vpc.app_vpc.id
  cidr_block              = "10.0.32.0/20"
  availability_zone       = "us-east-1c"
  map_public_ip_on_launch = true

  tags = {
    Name = "public-c"
    Tier = "public"
  }
}

resource "aws_subnet" "private_a" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.48.0/20"
  availability_zone = "us-east-1a"

  tags = {
    Name = "private-a"
    Tier = "private"
  }
}

resource "aws_subnet" "private_b" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.64.0/20"
  availability_zone = "us-east-1b"

  tags = {
    Name = "private-b"
    Tier = "private"
  }
}

resource "aws_subnet" "private_c" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.80.0/20"
  availability_zone = "us-east-1c"

  tags = {
    Name = "private-c"
    Tier = "private"
  }
}

resource "aws_subnet" "data_a" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.96.0/20"
  availability_zone = "us-east-1a"

  tags = {
    Name = "data-a"
    Tier = "data"
  }
}

resource "aws_subnet" "data_b" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.112.0/20"
  availability_zone = "us-east-1b"

  tags = {
    Name = "data-b"
    Tier = "data"
  }
}

resource "aws_subnet" "data_c" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.128.0/20"
  availability_zone = "us-east-1c"

  tags = {
    Name = "data-c"
    Tier = "data"
  }
}
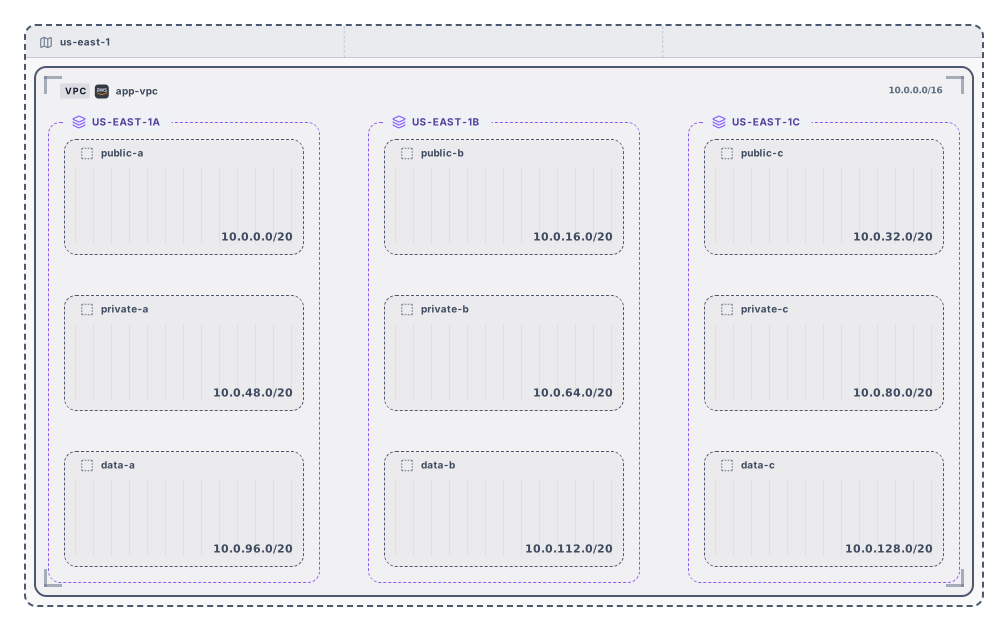
図のプレビュー
出力例
使い方
クラウドとアドレス空間を選ぶ
AWS、Azure、Google Cloud のいずれかを選び、10.0.0.0/16 のような VPC ブロックを入力して、ティアを選びます。AWS ではアベイラビリティーゾーンの数も選びます。
提案されたプランを調整する
サブネットの名前、サイズ、CIDR を変えたり、行を削除・追加したりできます。問題は行とサマリーに表示されます。
Terraform をコピーするか図を開く
コードをコピーするか main.tf としてダウンロードし、図を SVG や PNG でダウンロードするか、Archboard で開いて作業を続けます。登録には Google または GitHub アカウントを使います。
VPC サブネットプランナーで得られるもの
- アドレス空間をティアとゾーンの組ごとに 1 つずつ同じサイズのブロックに分けた提案レイアウト。public-a や data-c のような名前でティアとゾーンの文字がわかります。
- 選んだクラウドのルールに基づく各サブネットの使用可能なホスト数。AWS と Azure は各サブネットで 5 個、Google Cloud は 4 個のアドレスを確保します。
- 重なるサブネット、VPC の外に出るサブネット、重複した名前、クラウドが受け付けないサイズ。行に印が付き、表の上のサマリーで数えられます。
- すべてのサブネットを配置した後に VPC に残る空き範囲とそのサイズ。新しいサブネットを置ける場所がわかります。
- プランの Terraform。ゾーンとティアのタグ付きの aws_vpc と aws_subnet、azurerm_virtual_network と azurerm_subnet、または google_compute_network と google_compute_subnetwork です。
- リージョン、VPC、そして AWS ではサブネットを収めたアベイラビリティーゾーンごとの枠を含むプランの図。Archboard の透かし入りで SVG や PNG としてダウンロードできます。
AWS、Azure、Google Cloud の違い
AWS は各サブネットの最初の 4 つと最後のアドレスを予約し、/16 から /28 までのサブネットを受け付けます。Azure も 5 つのアドレスを予約し、/29 までのサブネットを受け付けます。VNet のサブネットはリージョン全体にまたがるため、プランにゾーンはありません。Google Cloud は 4 つのアドレスを予約して /29 までのサブネットを受け付け、ネットワーク自体は範囲を持ちません。各サブネットがリージョン内で自分の範囲を持ちます。
AWS のアベイラビリティーゾーン名
ゾーン名はリージョン名に文字を付けたもので、us-east-1a、us-east-1b のように最大 6 ゾーンまで続きます。6 ゾーンないリージョンもあり、文字が飛ぶこともあります。またアカウントごとに文字と物理ゾーンの対応が異なる場合があるため、Terraform コードを適用する前にアカウントでゾーン名を確認してください。
VPC プランナーが扱わないもの
- IPv6 サブネット。プランナーは IPv4 のアドレス空間を扱い、IPv6 ブロックは計算機で確認できます。
- ルートテーブル、インターネットゲートウェイと NAT ゲートウェイ、ネットワークセキュリティグループ、ファイアウォールルール。Terraform はネットワークとそのサブネットだけを扱います。
- ピアリング、Transit Gateway、複数 VPC の同時計画。1 つのプランは 1 つの VPC、VNet、またはネットワークです。
- アカウント内の既存ネットワークの読み取り。すでに運用している VPC を図にするには、その Terraform を Terraform から図へのツールに貼り付けてください。
VPC サブネット計画についての質問
VPC のアドレス空間はどのくらいの大きさにすべきですか?
拡張の余地を残してください。/16 なら 65,536 個のアドレスがあり、VPC ブロックを /16 から /28 にできる AWS ではよく選ばれます。後でピアリングや VPN を使えるよう、ほかの VPC やオフィスのネットワークと重ならない範囲を選びます。
プランナーがすべてのサブネットを同じサイズにするのはなぜですか?
同じサイズのブロックにするとレイアウトが読みやすく、どのゾーンにも同じ余裕が残ります。その後、どの行のサイズも変更できます。新しいサイズで重なりが生じればサマリーに表示され、空き範囲の一覧で残りの空間がわかります。
Terraform コードをそのまま適用できますか?
出発点として扱ってください。プロバイダー、ネットワーク、CIDR 付きの各サブネットを宣言し、AWS ではゾーンとティアのタグも付けます。Azure ではリソースグループを変数から読み込みます。ルートテーブル、ゲートウェイ、ファイアウォールルールを加え、ゾーン名を確認してから、適用前に terraform plan を実行してください。
プランを Archboard で開くとどうなりますか?
このページでは何も保存されません。「Archboard で開く」を選ぶと、表示中のリージョン、VPC、ゾーン、サブネットを含む図がワークスペースに新しい図として保存されます。そこで配置を変えたり、メモを加えたり、共有やエクスポートをしたりできます。これは出発点です。このページで後から変更しても図は更新されません。
VPC サブネットプランナーは無料ですか?
はい。計画、確認、Terraform のコピーにアカウントは不要で、図を SVG や PNG でダウンロードするのにも不要です。プランを Archboard で開くには無料アカウントが必要です。