Herramienta gratuita
YAML de Kubernetes a diagrama
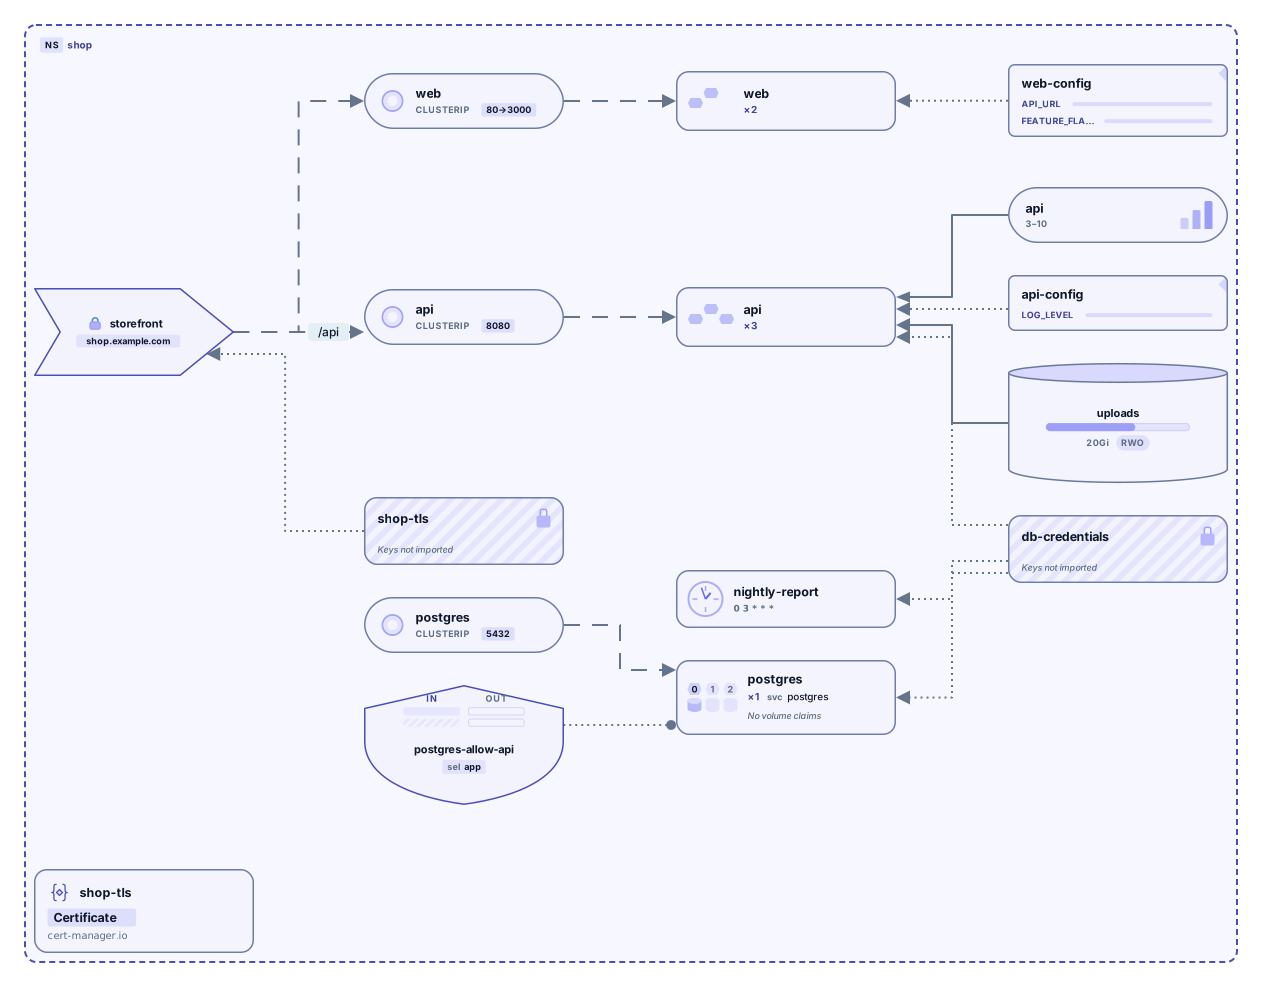
Pega tus manifiestos de Kubernetes o la salida de kubectl -o yaml y ve tus namespaces, Ingress, Services, Deployments y sus conexiones como un diagrama. No necesitas cuenta para probarlo.
Resultado de ejemplo
¿Tienes un docker-compose.yml? Prueba la herramienta de Docker Compose
Cómo funciona
Pega o suelta tu YAML
Manifiestos escritos a mano, la salida de kubectl get -o yaml o la salida renderizada de Helm. También admite varios recursos separados por --- y kind: List.
Ve el diagrama
Los namespaces se convierten en marcos. Ingress, Services, cargas de trabajo, ConfigMaps, Secrets y volúmenes se colocan y se conectan tal como los enlaza el YAML.
Ábrelo en Archboard
Guárdalo como un diagrama nuevo para reorganizarlo, anotarlo, compartir un enlace o exportarlo en SVG y PNG. Para registrarte basta una cuenta de Google o GitHub.
Tipos de recursos compatibles
Estos 37 tipos de recurso se dibujan con su propio nodo:
Cargas de trabajo
- Pod
- Deployment
- StatefulSet
- DaemonSet
- ReplicaSet
- Job
- CronJob
- Node
Red
- Service
- Ingress
- IngressClass
- Gateway
- HTTPRoute
- GRPCRoute
- TCPRoute
- TLSRoute
- UDPRoute
- NetworkPolicy
Configuración y secretos
- ConfigMap
- Secret
Almacenamiento y escalado
- PersistentVolumeClaim
- PersistentVolume
- StorageClass
- HorizontalPodAutoscaler
- VerticalPodAutoscaler
Acceso (RBAC)
- ServiceAccount
- Role
- ClusterRole
- RoleBinding
- ClusterRoleBinding
Políticas
- PodDisruptionBudget
- ResourceQuota
- LimitRange
- MutatingWebhookConfiguration
- ValidatingWebhookConfiguration
Extensiones
- CustomResourceDefinition
Agrupación
- Namespace
Un Namespace se dibuja como un marco alrededor de todo lo que contiene.
Cualquier otro tipo (un Certificate de cert-manager, un Rollout de Argo, cualquier recurso personalizado) se dibuja como una tarjeta de recurso personalizado con su tipo y su grupo de API, dentro de su namespace. Solo se omiten los recursos que el clúster o Helm crean automáticamente (Events, cuentas de servicio predeterminadas, kube-root-ca.crt, registros de release de Helm), y el resultado indica cuántos son.
Qué muestra el diagrama y qué no
Muestra
- Los namespaces como marcos, con sus recursos dentro
- Las reglas de Ingress conectadas a los Services a los que enrutan
- Los Services conectados a las cargas de trabajo que coinciden con sus selectores de etiquetas
- Los ConfigMaps, Secrets y PersistentVolumeClaims conectados a las cargas de trabajo que los usan o montan
- Los HorizontalPodAutoscalers conectados a lo que escalan, y las NetworkPolicies a las cargas de trabajo que seleccionan
- Las ServiceAccounts conectadas a las cargas de trabajo que se ejecutan con ellas, y los RoleBindings a sus Roles y ServiceAccounts
- Los Gateways de Gateway API conectados a sus rutas, y las rutas a sus Services de backend
- Las CustomResourceDefinitions conectadas a los recursos personalizados que definen
No muestra
- Qué servicios se llaman entre sí en tiempo de ejecución: el YAML describe cómo se enlazan los recursos, no el tráfico real
- Los datos de los Secrets ni los valores de las variables de entorno: solo se leen los nombres
- El estado en vivo del clúster, como el estado, los eventos o el uso de recursos
- La salida en tabla de kubectl get: ejecuta el comando con -o yaml
Preguntas
¿Puedo pegar la salida de kubectl?
Sí, en YAML: ejecuta kubectl get con -o yaml (por ejemplo, kubectl get deploy,svc,ingress -n shop -o yaml) y pega el resultado. Los campos que añade Kubernetes, como status, uid y las marcas de tiempo, se ignoran. La salida en tabla predeterminada no es compatible.
¿Funciona con charts de Helm?
Primero renderiza el chart con helm template y pega la salida. Las plantillas sin renderizar que aún tienen marcadores de Go template no se pueden leer como YAML.
¿Qué pasa al abrir el diagrama en Archboard?
El diagrama que ves, con sus formas, nombres y conexiones, se guarda como un diagrama nuevo en tu espacio de trabajo, donde puedes reorganizarlo, añadir notas, compartirlo o exportarlo. Es un punto de partida: los cambios posteriores en tu YAML no actualizan el diagrama.
¿La herramienta es gratuita?
Sí. Pegar YAML y ver el diagrama no requiere cuenta. Para abrirlo en Archboard basta una cuenta gratuita.
Abre un lienzo en un minuto
Inicia sesión con Google o GitHub. Gratis para un asiento. Mejora el plan cuando se una el equipo.