Ücretsiz araç
AWS, Azure ve Google Cloud için VPC alt ağ planlayıcısı
AWS, Azure ya da Google Cloud’u seçin, VPC adres alanını girin, katmanlarınızı ve availability zone’larınızı belirleyin. Planlayıcı alanı public, veri ve private alt ağlara böler, o bulutun ayrılmış adres kuralını uygular, çakışmaları işaretler ve kopyalayabileceğiniz Terraform kodunu yazar. Planı diyagram olarak çizin ya da Archboard’da açın.
Sorun yok: her alt ağ VPC’ye sığıyor ve hiçbiri çakışmıyor.
| Ad | Katman | Zone | CIDR | Boyut | AWS içinde kullanılabilir | İşlemler |
|---|---|---|---|---|---|---|
| Public | us-east-1a | 4.091 | ||||
| Public | us-east-1b | 4.091 | ||||
| Public | us-east-1c | 4.091 | ||||
| Private | us-east-1a | 4.091 | ||||
| Private | us-east-1b | 4.091 | ||||
| Private | us-east-1c | 4.091 | ||||
| Veri | us-east-1a | 4.091 | ||||
| Veri | us-east-1b | 4.091 | ||||
| Veri | us-east-1c | 4.091 |
VPC’deki boş aralıklar
- 10.0.144.0 – 10.0.255.255 (28.672 adres)
Kaynak bloğu: 10. Zone adları bölge + harf düzenini izler; bazı bölgelerde harfler farklıdır, hesabınızda kontrol edin.
Terraform
provider "aws" {
  region = "us-east-1"
}

resource "aws_vpc" "app_vpc" {
  cidr_block           = "10.0.0.0/16"
  enable_dns_hostnames = true

  tags = {
    Name = "app-vpc"
  }
}

resource "aws_subnet" "public_a" {
  vpc_id                  = aws_vpc.app_vpc.id
  cidr_block              = "10.0.0.0/20"
  availability_zone       = "us-east-1a"
  map_public_ip_on_launch = true

  tags = {
    Name = "public-a"
    Tier = "public"
  }
}

resource "aws_subnet" "public_b" {
  vpc_id                  = aws_vpc.app_vpc.id
  cidr_block              = "10.0.16.0/20"
  availability_zone       = "us-east-1b"
  map_public_ip_on_launch = true

  tags = {
    Name = "public-b"
    Tier = "public"
  }
}

resource "aws_subnet" "public_c" {
  vpc_id                  = aws_vpc.app_vpc.id
  cidr_block              = "10.0.32.0/20"
  availability_zone       = "us-east-1c"
  map_public_ip_on_launch = true

  tags = {
    Name = "public-c"
    Tier = "public"
  }
}

resource "aws_subnet" "private_a" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.48.0/20"
  availability_zone = "us-east-1a"

  tags = {
    Name = "private-a"
    Tier = "private"
  }
}

resource "aws_subnet" "private_b" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.64.0/20"
  availability_zone = "us-east-1b"

  tags = {
    Name = "private-b"
    Tier = "private"
  }
}

resource "aws_subnet" "private_c" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.80.0/20"
  availability_zone = "us-east-1c"

  tags = {
    Name = "private-c"
    Tier = "private"
  }
}

resource "aws_subnet" "data_a" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.96.0/20"
  availability_zone = "us-east-1a"

  tags = {
    Name = "data-a"
    Tier = "data"
  }
}

resource "aws_subnet" "data_b" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.112.0/20"
  availability_zone = "us-east-1b"

  tags = {
    Name = "data-b"
    Tier = "data"
  }
}

resource "aws_subnet" "data_c" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.128.0/20"
  availability_zone = "us-east-1c"

  tags = {
    Name = "data-c"
    Tier = "data"
  }
}
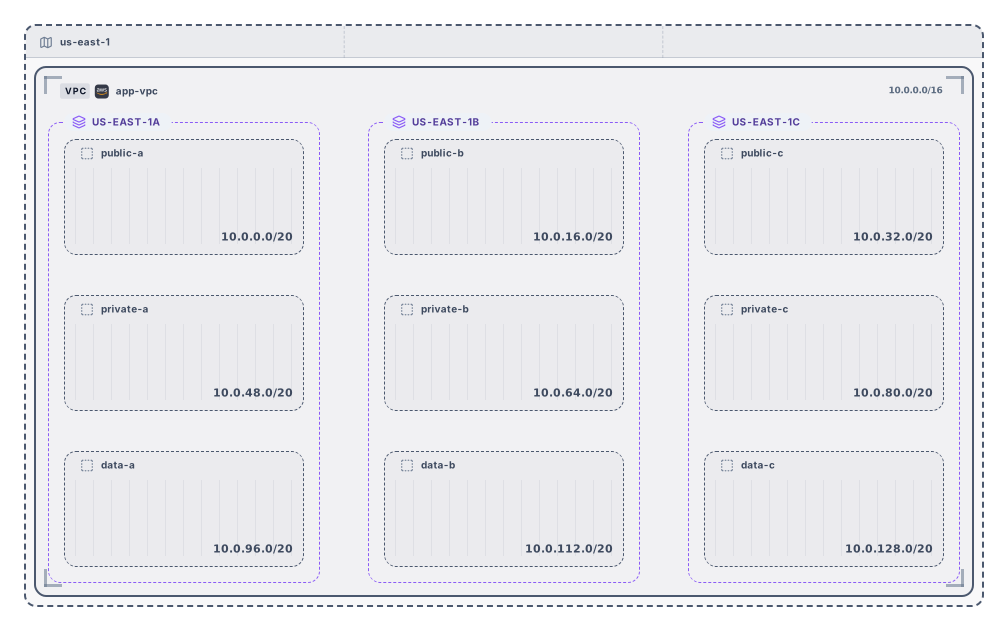
Diyagram önizlemesi
Örnek çıktı
Nasıl çalışır
Bir bulut ve adres alanı seçin
AWS, Azure ya da Google Cloud’u seçin, VPC bloğunu yazın (örneğin 10.0.0.0/16) ve katmanları seçin. AWS’te kaç availability zone kullanılacağını da seçin.
Önerilen planı düzenleyin
Alt ağları yeniden adlandırın, boyutlarını ya da CIDR’larını değiştirin, satır silin ya da yeni satır ekleyin. Sorunlar satırda ve özette işaretlenir.
Terraform’u kopyalayın ya da diyagramı açın
Kodu kopyalayın ya da main.tf olarak indirin, diyagramı SVG ya da PNG olarak indirin veya çalışmaya devam etmek için Archboard’da açın. Kaydolmak için bir Google ya da GitHub hesabı yeter.
VPC alt ağ planlayıcısı size ne verir
- Adres alanını her zone’daki her katman için bir tane olmak üzere eşit bloklara bölen önerilen bir yerleşim; public-a ya da data-c gibi adlar katmanı ve zone harfini gösterir.
- Seçilen bulutun kuralına göre her alt ağın kullanılabilir host sayısı: AWS ve Azure her alt ağdan 5 adres ayırır, Google Cloud 4.
- Çakışan alt ağlar, VPC dışına taşan alt ağlar, yinelenen adlar ve bulutun kabul etmediği boyutlar; satırda işaretlenir ve tablonun üstündeki özette sayılır.
- Her alt ağ yerleştikten sonra VPC’de kalan boş aralıklar ve boyutları; yeni bir alt ağın nereye sığacağını görürsünüz.
- Planın Terraform kodu: zone ve katman etiketli aws_vpc ile aws_subnet, azurerm_virtual_network ile azurerm_subnet ya da google_compute_network ile google_compute_subnetwork.
- Bölgeyi, VPC’yi ve AWS’te alt ağlarını taşıyan her availability zone için bir çerçeveyi gösteren plan diyagramı. Archboard filigranıyla SVG ya da PNG olarak indirin.
AWS, Azure ve Google Cloud nasıl ayrışır
AWS her alt ağın ilk dört ve son adresini ayırır ve /16 ile /28 arasındaki alt ağları kabul eder. Azure da beş adres ayırır ve /29’a kadar alt ağları kabul eder; planında zone yoktur, çünkü bir VNet alt ağı bölgenin tamamına yayılır. Google Cloud dört adres ayırır ve /29’a kadar alt ağları kabul eder; ağının kendine ait bir aralığı yoktur: her alt ağ kendi aralığını bölgede taşır.
AWS’te availability zone adları
Zone’lar bölge adı ve bir harften oluşur: us-east-1a, us-east-1b ve böyle devam eder, en çok altı zone. Her bölgede altı zone yoktur, bazı bölgeler harf atlar ve her hesap harfleri farklı fiziksel zone’lara eşleyebilir; Terraform kodunu uygulamadan önce hesabınızdaki zone adlarını kontrol edin.
VPC planlayıcısının yapmadıkları
- IPv6 alt ağları. Planlayıcı IPv4 adres alanlarıyla çalışır; IPv6 bloklarını hesaplayıcı tanımlar.
- Yönlendirme tabloları, internet ve NAT ağ geçitleri, ağ güvenlik grupları ve güvenlik duvarı kuralları. Terraform kodu yalnız ağı ve alt ağlarını kapsar.
- Peering, transit gateway’ler ya da aynı anda birden çok VPC. Her plan tek bir VPC, VNet ya da ağdır.
- Hesabınızdaki mevcut bir ağı okumak. Zaten çalıştırdığınız bir VPC’yi çizmek için onun Terraform kodunu Terraform’dan diyagrama aracına yapıştırın.
VPC alt ağ planlaması hakkında sorular
VPC adres alanı ne kadar büyük olmalı?
Büyüme payı bırakın. Bir /16 65.536 adres verir ve VPC bloğunun /16 ile /28 arasında olabildiği AWS’te yaygın bir seçimdir. Diğer VPC’lerinizle ya da ofis ağınızla çakışmayan bir aralık seçin; böylece peering ya da VPN sonradan çalışabilir.
Planlayıcı neden bütün alt ağları aynı boyutta kuruyor?
Eşit bloklar yerleşimi okunur tutar ve her zone’da aynı payı bırakır. Sonra herhangi bir satırın boyutunu değiştirin: yeni boyutun yol açtığı çakışmayı özet işaretler, boş aralıklar listesi de kalan alanı gösterir.
Terraform kodunu olduğu gibi uygulayabilir miyim?
Bir başlangıç noktası olarak düşünün. Kod sağlayıcıyı, ağı ve her alt ağı CIDR’ıyla, AWS’te de zone’u ve katman etiketiyle tanımlar; Azure’da kaynak grubunu bir değişkenden okur. Yönlendirme tablolarınızı, ağ geçitlerinizi ve güvenlik duvarı kurallarınızı ekleyin, zone adlarını kontrol edin, sonra uygulamadan önce terraform plan çalıştırın.
Planı Archboard’da açınca ne olur?
Bu sayfada hiçbir şey kaydedilmez. “Archboard’da aç” dediğinizde gördüğünüz diyagram (bölge, VPC, zone’lar ve alt ağlar) çalışma alanınıza yeni bir diyagram olarak kaydedilir; orada yeniden düzenleyebilir, not ekleyebilir, paylaşabilir ya da dışa aktarabilirsiniz. Bir başlangıç noktasıdır: bu sayfada sonradan yaptığınız değişiklikler onu güncellemez.
VPC alt ağ planlayıcısı ücretsiz mi?
Evet. Planlamak, denetlemek ve Terraform kodunu kopyalamak için hesap gerekmez; diyagramı SVG ya da PNG olarak indirmek için de gerekmez. Planı Archboard’da açmak ücretsiz bir hesap ister.
Bir dakikada canvas açın
Google veya GitHub ile giriş yapın. Tek koltuk ücretsiz; ekip katılınca planı yükseltin.