Ücretsiz araç
Alt ağ hesaplayıcısı: maske, host ve bölme
192.168.1.0/24 gibi bir IPv4 bloğu girin; ağ ve yayın adresini, alt ağ maskesini, wildcard maskesini, kullanılabilir host aralığını ve host sayısını okuyun. Sonra bloğu öneke göre ya da gereken alt ağ sayısına göre eşit parçalara bölün. Sonuçlar siz yazdıkça güncellenir; hesap gerekmez.
IPv4 ya da IPv6; örneğin 10.0.0.0/16 veya 2001:db8::/48. 10.0.0.0 255.255.0.0 gibi noktalı maske de olur.
Blok bilgileri IPv4
- CIDR
- 192.168.1.0/24
- Ağ adresi
- 192.168.1.0
- Yayın (broadcast) adresi
- 192.168.1.255
- Alt ağ maskesi
- 255.255.255.0
- Joker (wildcard) maske
- 0.0.0.255
- Kullanılabilir host aralığı
- 192.168.1.1 – 192.168.1.254
- Toplam adres
- 256
- Kullanılabilir host
- 254
Eşit alt ağlara böl
/26 boyutunda 4 alt ağ
| Alt ağ | Host aralığı | Yayın | Kullanılabilir host |
|---|---|---|---|
| 192.168.1.0/26 | 192.168.1.1 – 192.168.1.62 | 192.168.1.63 | 62 |
| 192.168.1.64/26 | 192.168.1.65 – 192.168.1.126 | 192.168.1.127 | 62 |
| 192.168.1.128/26 | 192.168.1.129 – 192.168.1.190 | 192.168.1.191 | 62 |
| 192.168.1.192/26 | 192.168.1.193 – 192.168.1.254 | 192.168.1.255 | 62 |
Nasıl çalışır
Bir IPv4 bloğu girin
10.20.0.0/22 gibi önekli bir adres yazın ya da maskeyi adresten bir boşlukla ayırıp noktalı biçimde verin: 10.20.0.0 255.255.252.0.
Sonuçları okuyun
Her alanın bir kopyala düğmesi var: ağ, yayın, iki maske, host aralığı ve kullanılabilir host sayısı.
Bölün ya da planlayın
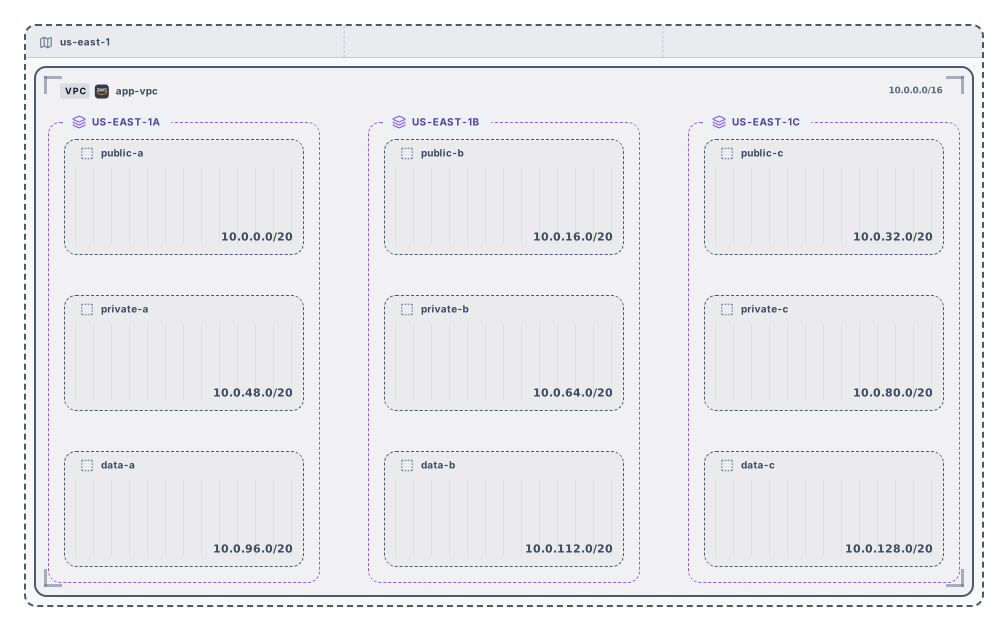
Eşit alt ağları listelemek için yeni bir önek ya da alt ağ sayısı seçin veya bloğu VPC planlayıcısına gönderin; orada plan, SVG ya da PNG olarak indirebileceğiniz veya Archboard’da açabileceğiniz bir diyagram olur. Kaydolmak için bir Google ya da GitHub hesabı yeter.
Alt ağ hesaplayıcısı neleri hesaplar
- Bloğun ağ adresi ve yayın adresi. 192.168.1.77/24 gibi host bitleri dolu bir adres yazarsanız araç bunu söyler ve 192.168.1.0/24 ile çalışır.
- Noktalı biçimde alt ağ maskesi (bir /24 için 255.255.255.0) ve erişim listelerinin ve OSPF yapılandırmalarının kullandığı wildcard maskesi (aynı blok için 0.0.0.255).
- Kullanılabilir ilk ve son host adresi; bir ağ geçidinin, bir DHCP havuzunun ya da sabit adresli bir sunucunun hangi adresleri alabileceğini bir bakışta görürsünüz.
- Toplam adres sayısı ve kullanılabilir host sayısı; ağ ve yayın adresi klasik kurala göre düşülür.
- Daha uzun her önek için eşit alt ağlar tablosu: her satırda alt ağ, host aralığı, yayın adresi ve kullanılabilir host sayısı; sayfa başına 64 satır.
- İsteğe bağlı bulut kuralı. AWS, Azure ya da Google Cloud’u seçin; host sayısı o bulutun ayırdığı adresler kadar düşer ve bu adresler rolleriyle tek tek listelenir.
Noktadan noktaya bağlantılar ve tek host
Bir /31’de iki, bir /32’de tek adres vardır; klasik kural ikisinde de kullanılabilir adres bırakmazdı. Hesaplayıcı bunun yerine yaygın kabulü izler: /31’in iki adresi de noktadan noktaya bir bağlantıda kullanılabilir sayılır, /32 tek bir hostu gösterir ve ikisinde de yayın alanında Yok yazar. Bölme /32’de durur, çünkü tek bir adres daha fazla bölünemez.
Gereken alt ağ sayısına göre bölmek
Çoğu zaman hangi önekin gerektiğini değil, kaç alt ağa ihtiyacınız olduğunu bilirsiniz. Bir sayı girin, örneğin 6; hesaplayıcı en az o kadar eşit alt ağ veren en kısa öneki seçer: bir /16 için /19, bu da 8 alt ağ eder. Blok o kadar alt ağı alamıyorsa alan, sığmayan bir boyut seçmek yerine bunu söyler.
Alt ağ hesaplayıcısının yapmadıkları
- IPv6 bloklarını bölmek. Bir IPv6 öneki aralığını ve boyutunu gösterir, ama bölme tablosu yalnız IPv4’te çalışır.
- Tek seferde farklı boyutlarda alt ağlar. Bölme tablosu bloğu eşit parçalara ayırır; karışık boyutlar için VPC planlayıcısını kullanıp her satırın boyutunu değiştirin.
- Yönlendirme, ağ geçidi ve VLAN ayarları. Araç adres hesabını yapar; hiçbir cihazı yapılandırmaz ya da denetlemez.
- Gerçek bir ağda hangi adreslerin kullanımda olduğu. Hiçbir şey taranmaz ya da pinglenmez; sayılar yazdığınız bloktan gelir.
Alt ağ hesaplayıcısı hakkında sorular
Bir /24’te neden 256 değil de 254 kullanılabilir host var?
Bir /24’te 256 adres vardır. İlki ağ adresi, sonuncusu yayın adresidir; hostlara 254 adres kalır. AWS ve Azure her alt ağda 5 adres ayırır, geriye 251 kalır; Google Cloud 4 adres ayırır, geriye 252 kalır. Ayrılan adreslerin kendisini görmek için bir bulut kuralı seçin.
Alt ağ maskesiyle önek uzunluğu arasındaki fark nedir?
İkisi aynı şeyi anlatır. /24 öneki ilk 24 bitin ağ kısmı olduğu anlamına gelir; 255.255.255.0 alt ağ maskesi aynı 24 biti dört sayı olarak yazar. Hesaplayıcı iki biçimi de kabul eder ve ikisini de gösterir; ayrıca her biti ters çevrilmiş maske olan wildcard maskesini verir.
Alt ağ boyutunu nasıl seçerim?
Alt ağın bugün kaç hosta ihtiyacı olduğunu sayın, büyüme payı ekleyin ve sığan en küçük bloğu seçin. Bir /26 62, bir /25 126, bir /24 254 kullanılabilir host verir. Bulutta önce ayrılan adresleri düşün; yük dengeleyicilerin ve yönetilen servislerin de adres aldığını unutmayın.
Bir planı Archboard’da açınca ne olur?
Bu sayfada hiçbir şey kaydedilmez. Bir bloğu VPC olarak planlayıp “Archboard’da aç” dediğinizde o planın diyagramı (bölge, VPC, zone’lar ve alt ağlar) çalışma alanınıza yeni bir diyagram olarak kaydedilir; orada yeniden düzenleyebilir, not ekleyebilir, paylaşabilir ya da dışa aktarabilirsiniz. Bir başlangıç noktasıdır: bu sayfada sonradan yaptığınız değişiklikler onu güncellemez.
Alt ağ hesaplayıcısı ücretsiz mi?
Evet. Hesaplamak, bölmek ve planlamak için hesap gerekmez; diyagramı SVG ya da PNG olarak indirmek için de gerekmez. Bir planı Archboard’da açmak ücretsiz bir hesap ister.
Bir dakikada canvas açın
Google veya GitHub ile giriş yapın. Tek koltuk ücretsiz; ekip katılınca planı yükseltin.