Ferramenta gratuita
Planejador de sub-redes VPC para AWS, Azure e Google Cloud
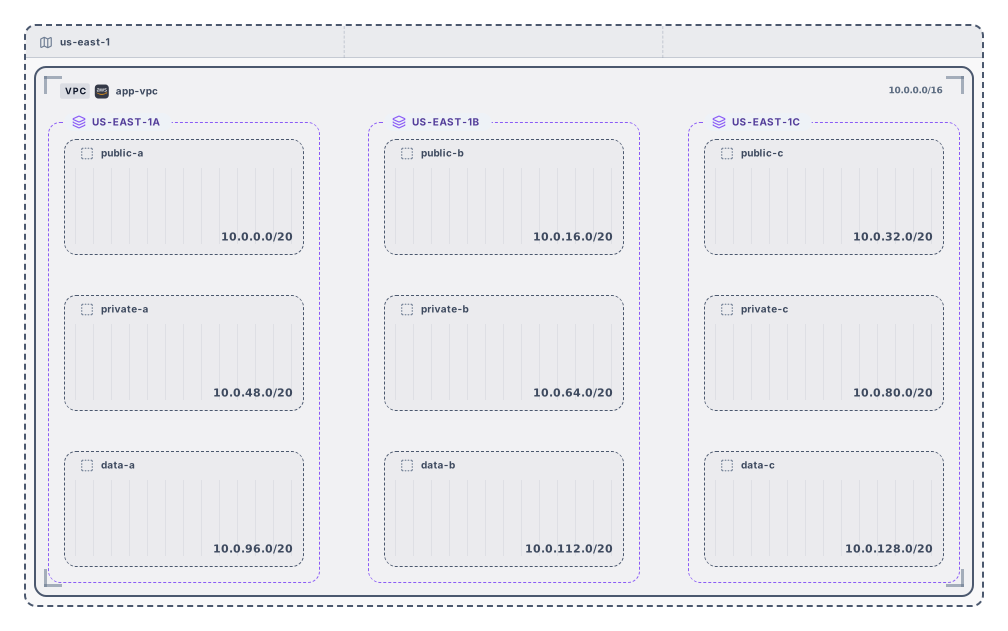
Escolha AWS, Azure ou Google Cloud, digite o espaço de endereços da VPC e escolha suas camadas e zonas de disponibilidade. O planejador divide o espaço em sub-redes públicas, de dados e sub-redes privadas, aplica a regra de endereços reservados dessa nuvem, marca sobreposições e escreve Terraform para copiar. Desenhe o plano como diagrama ou abra-o no Archboard.
Sem problemas: todas as sub-redes cabem na VPC e nenhuma se sobrepõe.
| Nome | Camada | Zona | CIDR | Tamanho | Utilizáveis em AWS | Ações |
|---|---|---|---|---|---|---|
| Pública | us-east-1a | 4.091 | ||||
| Pública | us-east-1b | 4.091 | ||||
| Pública | us-east-1c | 4.091 | ||||
| Privada | us-east-1a | 4.091 | ||||
| Privada | us-east-1b | 4.091 | ||||
| Privada | us-east-1c | 4.091 | ||||
| Dados | us-east-1a | 4.091 | ||||
| Dados | us-east-1b | 4.091 | ||||
| Dados | us-east-1c | 4.091 |
Faixas livres na VPC
- 10.0.144.0 a 10.0.255.255 (28.672 endereços)
Blocos de recursos: 10. Os nomes de zona seguem o padrão região mais letra; algumas regiões usam outras letras, confira na sua conta.
Terraform
provider "aws" {
  region = "us-east-1"
}

resource "aws_vpc" "app_vpc" {
  cidr_block           = "10.0.0.0/16"
  enable_dns_hostnames = true

  tags = {
    Name = "app-vpc"
  }
}

resource "aws_subnet" "public_a" {
  vpc_id                  = aws_vpc.app_vpc.id
  cidr_block              = "10.0.0.0/20"
  availability_zone       = "us-east-1a"
  map_public_ip_on_launch = true

  tags = {
    Name = "public-a"
    Tier = "public"
  }
}

resource "aws_subnet" "public_b" {
  vpc_id                  = aws_vpc.app_vpc.id
  cidr_block              = "10.0.16.0/20"
  availability_zone       = "us-east-1b"
  map_public_ip_on_launch = true

  tags = {
    Name = "public-b"
    Tier = "public"
  }
}

resource "aws_subnet" "public_c" {
  vpc_id                  = aws_vpc.app_vpc.id
  cidr_block              = "10.0.32.0/20"
  availability_zone       = "us-east-1c"
  map_public_ip_on_launch = true

  tags = {
    Name = "public-c"
    Tier = "public"
  }
}

resource "aws_subnet" "private_a" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.48.0/20"
  availability_zone = "us-east-1a"

  tags = {
    Name = "private-a"
    Tier = "private"
  }
}

resource "aws_subnet" "private_b" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.64.0/20"
  availability_zone = "us-east-1b"

  tags = {
    Name = "private-b"
    Tier = "private"
  }
}

resource "aws_subnet" "private_c" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.80.0/20"
  availability_zone = "us-east-1c"

  tags = {
    Name = "private-c"
    Tier = "private"
  }
}

resource "aws_subnet" "data_a" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.96.0/20"
  availability_zone = "us-east-1a"

  tags = {
    Name = "data-a"
    Tier = "data"
  }
}

resource "aws_subnet" "data_b" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.112.0/20"
  availability_zone = "us-east-1b"

  tags = {
    Name = "data-b"
    Tier = "data"
  }
}

resource "aws_subnet" "data_c" {
  vpc_id            = aws_vpc.app_vpc.id
  cidr_block        = "10.0.128.0/20"
  availability_zone = "us-east-1c"

  tags = {
    Name = "data-c"
    Tier = "data"
  }
}
Prévia do diagrama
Resultado de exemplo
Como funciona
Escolha uma nuvem e um espaço de endereços
Escolha AWS, Azure ou Google Cloud, digite o bloco da VPC, por exemplo 10.0.0.0/16, e selecione as camadas. Na AWS, escolha também quantas zonas de disponibilidade usar.
Ajuste o plano sugerido
Renomeie sub-redes, mude o tamanho ou o CIDR, remova linhas ou adicione novas. Os problemas aparecem na linha e no resumo.
Copie o Terraform ou abra o diagrama
Copie o código ou baixe-o como main.tf, baixe o diagrama em SVG ou PNG ou abra-o no Archboard para continuar. Para se cadastrar, basta uma conta Google ou GitHub.
O que o planejador de sub-redes VPC entrega
- Um layout sugerido que divide o espaço de endereços em blocos iguais, um por camada em cada zona, com nomes como public-a ou data-c que mostram a camada e a letra da zona.
- Os hosts utilizáveis de cada sub-rede pela regra da nuvem escolhida: a AWS e o Azure guardam 5 endereços de cada sub-rede, o Google Cloud guarda 4.
- Sub-redes sobrepostas, sub-redes fora da VPC, nomes repetidos e tamanhos que a nuvem não aceita, marcados na linha e contados num resumo acima da tabela.
- Os intervalos livres que restam na VPC depois que cada sub-rede é posicionada, com seu tamanho, para você saber onde cabe uma nova sub-rede.
- Terraform para o plano: aws_vpc e aws_subnet com zonas e tags de camada, azurerm_virtual_network e azurerm_subnet, ou google_compute_network e google_compute_subnetwork.
- Um diagrama do plano com a região, a VPC e, na AWS, um quadro por zona de disponibilidade com suas sub-redes. Baixe em SVG ou PNG com uma marca d’água do Archboard.
Como AWS, Azure e Google Cloud se diferenciam
A AWS reserva os quatro primeiros endereços e o último de cada sub-rede e aceita sub-redes de /16 a /28. O Azure também reserva cinco endereços e aceita sub-redes até /29; seu plano não tem zonas, porque uma sub-rede de VNet abrange a região inteira. O Google Cloud reserva quatro endereços e aceita sub-redes até /29, e sua rede não tem intervalo próprio: cada sub-rede leva o seu intervalo na região.
Nomes das zonas de disponibilidade na AWS
As zonas recebem o nome da região mais uma letra, us-east-1a, us-east-1b e assim por diante, até seis zonas. Nem toda região tem seis zonas, algumas pulam letras e cada conta pode associar as letras a zonas físicas diferentes, então confira os nomes das zonas na sua conta antes de aplicar o código Terraform.
O que o planejador de VPC deixa de fora
- Sub-redes IPv6. O planejador trabalha com espaços de endereços IPv4; a calculadora descreve blocos IPv6.
- Tabelas de rotas, gateways de internet e NAT, grupos de segurança de rede e regras de firewall. O Terraform cobre só a rede e suas sub-redes.
- Peering, transit gateways ou várias VPCs de uma vez. Cada plano é uma única VPC, VNet ou rede.
- Ler uma rede existente da sua conta. Para desenhar uma VPC que você já opera, cole o Terraform dela na ferramenta Terraform para diagrama.
Perguntas sobre planejamento de sub-redes VPC
Qual deve ser o tamanho do espaço de endereços da VPC?
Deixe espaço para crescer. Um /16 dá 65.536 endereços e é uma escolha comum na AWS, onde o bloco da VPC pode ir de /16 a /28. Escolha um intervalo que não se sobreponha às suas outras VPCs nem à rede do escritório, para que peering ou uma VPN funcionem depois.
Por que o planejador deixa todas as sub-redes do mesmo tamanho?
Blocos iguais deixam o layout fácil de ler e reservam o mesmo espaço em cada zona. Depois, mude o tamanho de qualquer linha: o resumo aponta a sobreposição que o novo tamanho causar, e a lista de intervalos livres mostra o espaço que sobra.
Posso aplicar o código Terraform como está?
Trate-o como ponto de partida. Ele declara o provedor, a rede e cada sub-rede com seu CIDR e, na AWS, sua zona e uma tag de camada; no Azure, lê o grupo de recursos de uma variável. Adicione suas tabelas de rotas, gateways e regras de firewall, confira os nomes das zonas e então rode terraform plan antes de aplicar.
O que acontece quando abro o plano no Archboard?
Nada nesta página é salvo. Quando você escolhe “Abrir no Archboard”, o diagrama que você vê, com região, VPC, zonas e sub-redes, é salvo como um novo diagrama no seu workspace, onde você pode reorganizar, anotar, compartilhar ou exportar. É um ponto de partida: mudanças posteriores nesta página não o atualizam.
O planejador de sub-redes VPC é gratuito?
Sim. Planejar, conferir e copiar o Terraform não exigem conta, nem baixar o diagrama em SVG ou PNG. Abrir o plano no Archboard exige uma conta gratuita.
Abra um canvas em um minuto
Entre com Google ou GitHub. Grátis para um assento. Faça upgrade quando a equipe entrar.